

Yapay Zeka ile Gerçekleşen En Tehlikeli 8 Siber Saldırı: Ses Klonlama ve Para Hırsızlığı
Yeni Başlayan
AISon Güncelleme 02.09.2026 09:59:16
28 Ağustos 2026’da, teknoloji, siber güvenlik, finans ve altyapı sektörlerinden 100’den fazla şirketin imzaladığı açık bir mektup, yapay zekâ siber güvenliği hakkında geniş çaplı piyasa tartışmalarını tetikledi. İmzacılar arasında OpenAI, Anthropic, Google, Microsoft, AWS, CrowdStrike, Cloudflare, Visa, Mastercard ve Robinhood yer alıyordu. Mektup, yapay zekâ modellerinin daha yetenekli hale gelmesiyle birlikte, yapay zekâ destekli siber saldırıların önümüzdeki aylarda yaygınlaşabileceği ve potansiyel olarak hastaneleri, su arıtma sistemlerini ve internet altyapısını etkileyebileceği konusunda uyarıda bulundu.
Mektuptaki en önemli nokta, saldırıların yakın olduğu uyarısı değil; bu saldırıları başlatmanın önündeki engellerin giderek azalmasıdır. Geçmişte, bilgisayar korsanları hedef sistemleri incelemek, kod yazmak ve dolandırıcılık senaryoları oluşturmak için önemli miktarda zaman harcamak zorundaydı. Bugün yapay zeka, istihbarat toplama, içerik oluşturma, güvenlik açığı analizi ve sürekli iletişimde yardımcı olabiliyor. Sıradan kullanıcılar için asıl soru artık sadece kötü planlanmış bir dolandırıcılığı tespit edip edemeyecekleri değil, ekranın diğer tarafındaki kişinin kimliğini ve niyetini nasıl doğrulayabilecekleridir.
Önemli Noktalar
Yapay zekâ destekli siber saldırılar tek bir teknoloji değil, saldırı verimliliğini artırmak için yapay zekâyı kullanan bir dizi siber suç yöntemidir.
Yapay zekanın en büyük etkisi, saldırı maliyetlerini düşürmek, saldırı hacmini artırmak ve dolandırıcılıkları daha kişiselleştirilmiş hale getirmektir.
Ses kopyalama ve deepfake teknolojisi, insanların tanıdık bir sese veya görüntülü görüşmeye duyduğu güveni zedeleyebilir.
Yapay zekâ tarafından oluşturulan kimlik avı mesajlarında bariz dilbilgisi hataları bulunmayabilir. Bağlantılar, kimlik bilgileri ve ödeme talepleri daha yakından incelenmelidir.
Yapay zeka tarafından üretilen kod ve üçüncü taraf bağımlılıkları, yazılım tedarik zinciri risklerini artırabilir.
Yapay zekâ destekli siber saldırılar neden birdenbire küresel bir sorun haline geldi?
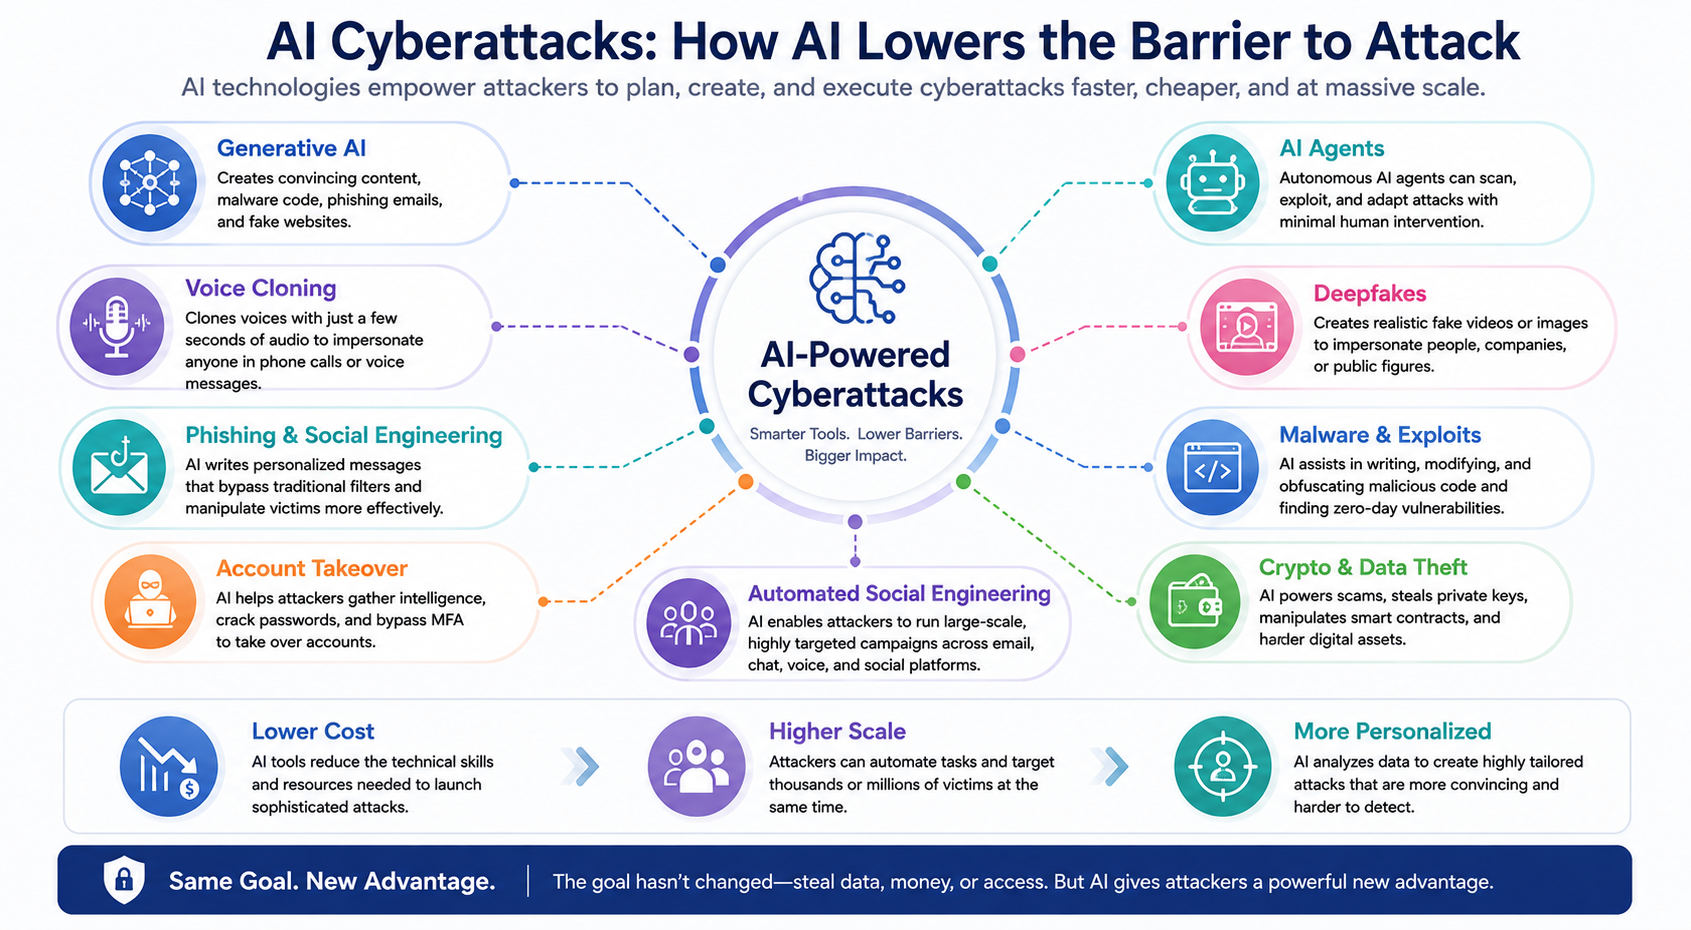
Yapay zekâ destekli siber saldırılar, üretken yapay zekâ, yapay zekâ ajanları, ses sentezi, deepfake’ler ve otomatik kodlama araçları yardımıyla gerçekleştirilen siber ihlaller, kimlik dolandırıcılığı, hesap ele geçirme veya dijital varlık hırsızlığıdır.
Ağustos 2026’da, yapay zeka, bulut bilişim, siber güvenlik, finans ve altyapı alanlarında faaliyet gösteren 100’den fazla şirket, yapay zeka destekli siber saldırıların önümüzdeki aylarda daha yaygın ve daha karmaşık hale gelebileceği konusunda uyarıda bulunan açık bir mektup imzaladı. İmzacılar arasında OpenAI, Anthropic, Google, Microsoft, AWS, CrowdStrike, Cloudflare, Visa, Mastercard ve Robinhood yer alıyordu.
Mektupta özellikle hastanelerin, su arıtma sistemlerinin, enerji tesislerinin ve internet altyapısının artan risklerle karşı karşıya kalabileceği uyarısında bulunuldu. Küresel toplumun siber savunmayı güçlendirmek için sınırlı bir zaman dilimine sahip olabileceği öne sürüldü.
Asıl mesaj, yapay zekanın her türlü saldırıyı tamamen kendi başına gerçekleştirebileceği değil; saldırı gerçekleştirmenin önündeki engellerin hızla azaldığıdır. Daha önce, bilgisayar korsanlarının hedef sistemleri anlamaya, kod yazmaya ve dolandırıcılık senaryoları oluşturmaya önemli ölçüde zaman ayırmaları gerekiyordu. Şimdi ise yapay zeka, istihbarat toplama, içerik oluşturma, güvenlik açığı analizi, kimlik taklit etme ve sürekli etkileşim konularında yardımcı olabiliyor.
Siber saldırılar artık sadece az sayıda yetenekli bilgisayar korsanıyla sınırlı değil. Orta düzeyde teknik yeteneğe sahip bir saldırgan, piyasada bulunan yapay zeka araçlarını kullanarak inandırıcı dolandırıcılık yöntemlerini seri üretebilir ve aynı anda çok sayıda kullanıcıyı hedef alabilir.
Yapay Zeka Tarafından Oluşturulan Kimlik Avı E-postaları ve Sahte SMS Mesajları
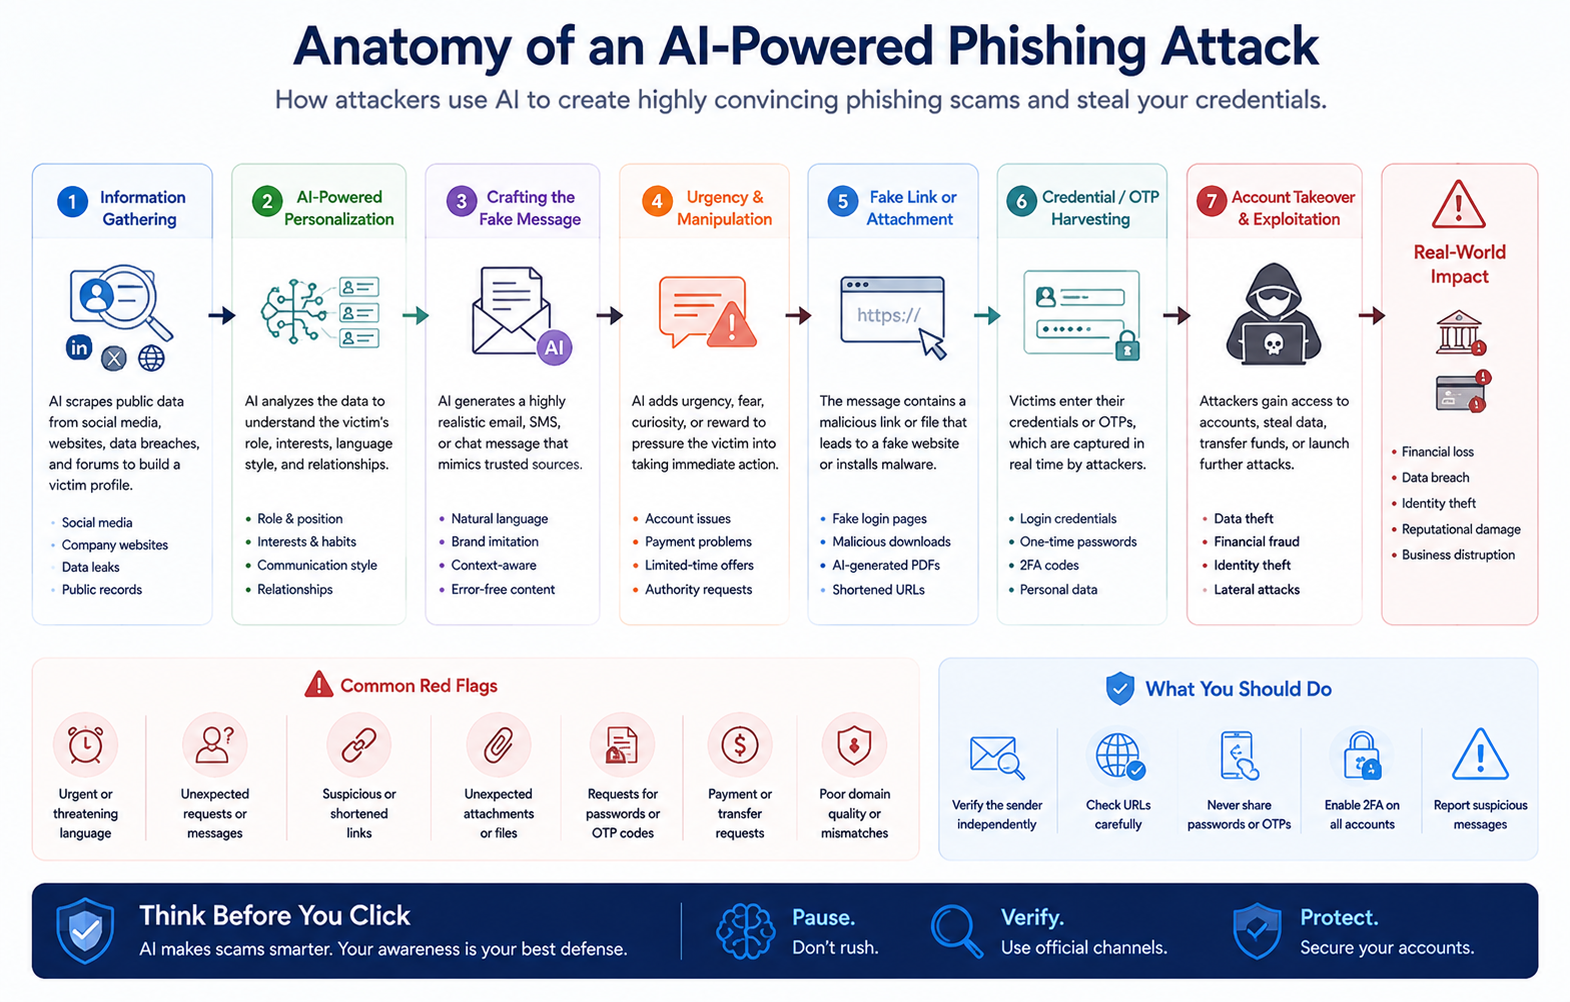
Yapay zekâ destekli kimlik avı, ölçeklendirilmesi en kolay saldırı yöntemlerinden biridir. Saldırganlar, kullanıcıları bağlantılara tıklamaya, dosya indirmeye, doğrulama kodlarını paylaşmaya veya para transferi yapmaya ikna etmek için doğal, tutarlı ve son derece kişiselleştirilmiş e-postalar, kısa mesajlar ve anlık mesajlar oluşturmak için yapay zekâ kullanırlar.
Geleneksel kimlik avı e-postaları genellikle yazım hataları, tutarsız biçimlendirme ve garip bir dil içeriyordu. Yapay zeka tarafından oluşturulan mesajlar, banka destek temsilcilerinin, işlem platformu temsilcilerinin, iş arkadaşlarının ve hatta aile üyelerinin veya arkadaşların tonunu taklit edebilir. Saldırganlar ayrıca kurbanın kamuya açık mesleğini, ilgi alanlarını ve sosyal ilişkilerini kullanarak mesajları kişiselleştirebilirler.
Sık kullanılan bahaneler arasında “Hesabınız dondurulmak üzere”, “Ödemeniz başarısız oldu ve tekrar doğrulanması gerekiyor”, “Bu yatırım fırsatı kapanmak üzere” ve “Patron ödemenin hemen gönderilmesini istiyor” gibi mesajlar yer alıyor. Bu mesajlar, kullanıcıların talebi doğrulamak için zaman ayırmalarını engellemek amacıyla aciliyet duygusu yaratıyor.
Bir mesajın meşru olup olmadığını belirlemek için yalnızca dil bilgisi yeterli değildir. Gönderenin adresi, bağlantı alanı, ödeme alıcısı ve mesaj kaynağı daha önemlidir. Giriş yapma, ödeme, doğrulama kodu veya dosya indirme talebinde bulunan herhangi bir mesaj, resmi uygulama, tarayıcı yer imi veya ayrı bir iletişim kanalı aracılığıyla bağımsız olarak doğrulanmalıdır.
Ses Klonlama Dolandırıcılıkları
Ses klonlama teknolojisi, az miktarda örnekten belirli bir kişiye benzeyen bir ses üretebilir. Saldırganlar, sosyal medyadan, herkese açık videolardan veya sesli mesajlardan örnekler toplayabilir ve yapay zekayı kullanarak aile üyelerini, işverenleri, müşteri hizmetleri temsilcilerini veya kamu figürlerini taklit edebilirler.
Bu dolandırıcılık yöntemleri genellikle panik ve aciliyet duygusundan faydalanır. Saldırgan, kaza geçirdiğini ve acilen paraya ihtiyacı olduğunu iddia eden bir aile üyesi gibi davranabilir; bir şirket yöneticisi gibi davranarak bir çalışanı belirli bir hesaba ödeme yapmaya yönlendirebilir; veya bir işlem platformu destek temsilcisi gibi davranarak kullanıcıyı sözde hesap dondurma işlemini kaldırma sürecinden geçirebilir.
Gerçekçi gelen bir ses, arayan kişinin gerçek olduğunu kanıtlamaz. Acil bir aktarma isteği geldiğinde, yalnızca gerçek kişinin bilebileceği sorular sorun, ardından orijinal telefon numarasını veya başka bir iletişim kanalını kullanarak geri arayın. Aile üyeleri, ses klonlama dolandırıcılığının başarılı olma olasılığını azaltmak için geçici bir kod kelimesi üzerinde de anlaşabilirler.
Deepfake Videolar ve Sahte Kimlikler
Deepfake’ler statik görüntüler oluşturmaktan daha fazlasını yapabilir. Videoları değiştirebilir, yüz ifadelerini sentezleyebilir ve hatta canlı video görüşmelerini simüle edebilirler. Saldırganlar bunları şirket yöneticilerini, hükümet yetkililerini, yatırım danışmanlarını veya proje kurucularını taklit etmek için kullanabilirler.
Bazı durumlarda, saldırganlar önce sosyal medya aracılığıyla iletişim kuruyor ve ardından kurbanın güvenini pekiştirmek için görüntülü görüşme kullanıyorlar. Kimliğin eksiksiz ve inandırıcı görünmesi için gerçek fotoğrafları, kamuoyu önünde yaptığı konuşmalardan kesitleri ve sosyal medya bilgilerini birleştirebiliyorlar.
Video görüşmesi artık mutlak bir kimlik kanıtı değildir. Birisi kimliğini ikinci bir yöntemle doğrulamayı reddederse veya aniden para transferi, yatırım veya doğrulama kodu isterse, görüşmeyi durdurun. Video gecikmeleri ve dudak hareketleri ile ses arasındaki uyumsuzluklar uyarı işaretleri olabilir, ancak asla tek başına bir karar verme nedeni olmamalıdır.
Yapay Zeka Destekli Kötü Amaçlı Kod ve İstismar Geliştirme
Yapay zekâ, saldırganların kod yapılarını analiz etmelerine, komut dosyaları oluşturmalarına, kötü amaçlı yazılımları değiştirmelerine ve hedef sistemden gelen geri bildirimlere göre yöntemlerini sürekli olarak ayarlamalarına yardımcı olabilir. Saldırganların karmaşık araçları sıfırdan oluşturmaları gerekmez; mevcut programları uyarlamak için modelleri kullanabilirler.
Tipik bir saldırı zinciri, keşif, sistem tanımlama, güvenlik açığı değerlendirmesi, saldırı kodu oluşturma, ayrıcalık yükseltme ve kalıcılık veya gizleme aşamalarını içerebilir. Yapay zeka, özellikle büyük ölçekte gerçekleştirilen tekrarlayan görevler olmak üzere, bu adımların birçoğunu hızlandırabilir.
Sıradan kullanıcılar, saldırı faaliyetlerini doğrudan kontrol edemezler, ancak işletim sistemlerini ve uygulamaları güncel tutarak, kullanılmayan yazılımları kaldırarak, bilinmeyen kaynaklardan gelen dosyalardan kaçınarak ve korsan programları yüklemeyi reddederek risklerini azaltabilirler. Güncelliğini yitirmiş cihazlar, kamuya açık hale getirilmiş güvenlik açıklarını gereğinden çok daha uzun süre açık bırakır.
Yapay Zeka Destekli Şifre Saldırıları ve Hesap Ele Geçirmeler
Yapay zeka her şifreyi sihirli bir şekilde kıramaz. Ancak, saldırganların kamuya açık bilgileri analiz etmelerine ve doğum tarihleri, evcil hayvan isimleri, şirket isimleri veya tanıdık sayı kombinasyonlarına dayanarak şifreleri tahmin etmelerine yardımcı olabilir.
Hesap ele geçirme işlemleri genellikle çeşitli yöntemlerin bir kombinasyonuyla gerçekleştirilir. Saldırgan, veri ihlalinden eski şifreleri elde edebilir, e-posta, sosyal medya ve borsa hesaplarına karşı test etmek için kimlik bilgisi doldurma yöntemini kullanabilir veya sahte destek temsilcileri, kimlik avı sayfaları veya kötü amaçlı yazılımlar aracılığıyla doğrulama kodlarını ve giriş kimlik bilgilerini çalabilir.
Birden fazla platformda aynı şifreyi tekrar kullanmak en büyük güvenlik risklerinden biridir. Bir web sitesindeki güvenlik açığı, diğer hesapları da riske atabilir. Daha güvenli bir yaklaşım, her platform için benzersiz şifreler oluşturmak üzere bir şifre yöneticisi kullanmak ve mümkün olduğunca bir kimlik doğrulama uygulaması veya donanım güvenlik anahtarı etkinleştirmektir.
Zararlı Tarayıcı Eklentileri ve Sahte Yapay Zeka Araçları
Yapay zekâ uygulamalarının popülerleşmesiyle birlikte, saldırganlar sahte sohbet botları, resim oluşturucular, çeviri araçları ve tarayıcı uzantıları üretmeye başladı. Bu araçlar tarama geçmişini çalabilir, web sayfası içeriğini okuyabilir, girdileri ele geçirebilir veya hatta panoya kopyalanan kripto para adreslerini değiştirebilir.
Bazı sahte cüzdanlar ve yapay zeka araçları, “hesabı doğrulamak” veya “premium özelliklerin kilidini açmak” bahanesiyle kullanıcılardan kurtarma ifadelerini içe aktarmalarını veya özel anahtarlarını istemelerini talep eder. Bu son derece tehlikeli bir uyarı işaretidir. Meşru cüzdanlar ve platformlar asla kullanıcılardan tam bir kurtarma ifadesini bilinmeyen bir web sitesine göndermelerini istemez.
Yazılım yüklerken, mümkün olduğunca resmi uygulama mağazalarını, proje web sitelerini ve doğrulanmış indirme kanallarını kullanın. Geliştiricinin adını, kullanıcı yorumlarını ve istenen izinleri kontrol edin. Tüm web sayfası içeriğini okumak, panoyu değiştirmek veya indirilen dosyaları yönetmek isteyen sıradan bir metin aracına, dikkatlice değerlendirilmeden bu izinler verilmemelidir.
Yazılım Tedarik Zinciri ve Yapay Zeka Tarafından Oluşturulan Kod Riskleri
Açık mektupta özellikle yapay zeka tarafından üretilen kodlarla ilgili daha yüksek güvenlik standartları talep edildi. Yapay zeka tarafından üretilen kodlar mutlaka kötü amaçlı olmayabilir, ancak güvenlik açıkları, güvensiz bağımlılıklar, yanlış izin ayarları veya yanlışlıkla ifşa edilen parolalar ve API anahtarları içerebilir.
Geliştiriciler incelenmemiş kodu doğrudan kopyaladığında veya hatalı üçüncü taraf bağımlılıklarını otomatik olarak eklediğinde, risk yazılım tedarik zincirinin tamamına yayılabilir. Kötü amaçlı kodla enfekte olmuş yaygın olarak kullanılan bir bileşen, çok sayıda web sitesini, uygulamayı ve kurumsal sistemi etkileyebilir.
Sıradan kullanıcılar için tedarik zinciri riskleri genellikle yaygın olarak kullanılan bir yazılımın güncellemesinden sonra olağandışı davranışlar veya tehlikeye atılmış bir tarayıcı uzantısı veya cüzdan istemcisi olarak ortaya çıkar. Mümkün olduğunca yazılım güncellemelerini resmi kanallar aracılığıyla tamamlayın ve bilinmeyen kaynaklardan “kırılmış”, “geliştirilmiş” veya değiştirilmiş istemcileri yüklemekten kaçının.
Kripto Para Cüzdanı, Kurtarma İfadesi ve Akıllı Sözleşme Saldırıları
Kripto para cüzdanları, yapay zeka destekli saldırganlar için başlıca hedeflerdir çünkü blockchain işlemleri, banka transferlerinin aksine, onaylandıktan sonra genellikle doğrudan geri alınamaz.
Saldırganlar, yapay zekayı kullanarak sahte airdrop sayfaları oluşturabilir, özel mesajlarda proje ekiplerini taklit edebilir, cüzdan yükseltme bildirimlerini sahteleyebilir veya kullanıcıları kötü amaçlı onayları imzalamaya kandırabilir. Bazı dolandırıcılık yöntemleri ayrıca panodaki cüzdan adreslerini değiştirerek, kullanıcıların para transferi yaparken parayı saldırgana göndermesine neden olur.
Cüzdan güvenliğinin ilk kuralı basittir: Kurtarma cümlenizi asla bilmediğiniz bir web sitesine girmeyin veya kimseyle paylaşmayın. Merkeziyetsiz bir uygulamaya bağlanmadan önce, web sitesi URL’sini, sözleşme adresini, onay kapsamını ve işlem tutarını doğrulayın. Kullanılmayan onayları düzenli olarak iptal edin. Önemli miktarda varlık için donanım cüzdanı kullanın ve günlük işlemler için kullanılan cüzdanı uzun vadeli saklama için kullanılan cüzdandan ayrı tutun.
Yapay Zeka Siber Saldırıları Geleneksel Siber Saldırılardan Nasıl Farklıdır?
| Karşılaştırma Boyutu | Geleneksel Siber Saldırılar | Yapay Zeka Destekli Siber Saldırılar |
|---|---|---|
| Saldırı Hazırlığı | İnsan araştırmalarına ve birikmiş teknik uzmanlığa bağlıdır. | Yapay zeka keşif, analiz ve içerik oluşturma konularında yardımcı olabilir. |
| Saldırı Ölçeği | Takım büyüklüğü ve zamanla sınırlı | Kişiselleştirilmiş saldırıları seri üretebilir. |
| Dil ve Kimlik | Çoğu zaman kalıplaşmış sesler çıkarır. | Doğal dil, belirli kişileri taklit edebilir. |
| Kötü Amaçlı Programlar | Geliştirilmesi ve değiştirilmesi nispeten maliyetlidir. | Farklı varyantlar hızlı bir şekilde oluşturulabilir. |
| Savunma Zorlukları | Bilinen kalıpları belirlemeye odaklanır. | Sürekli değişen saldırılara yanıt vermek zorunludur. |
Yapay zekâ, siber suçların temel amaçlarını değiştirmedi. Saldırganlar hala şifreleri, fonları, verileri ve sistem erişimini hedefliyor. Fark şu ki, saldırılar artık daha hızlı, daha ucuz ve çok daha büyük ölçekte gerçekleştirilebiliyor.
Sıradan insanlar ne zaman daha dikkatli olmalı?
Tanıdık bir kimliği, acil bir durumu ve ödeme veya erişim talebini bir araya getiren bir mesajla karşılaştığınızda duraklayın. Birisi gizlilik konusunda ne kadar ısrarcıysa veya hemen karar vermeniz için ne kadar baskı yapıyorsa, talebi başka bir kanal aracılığıyla bağımsız olarak doğrulamanız o kadar önemlidir.
Alışılmadık bir giriş uyarısı, hesap anormalliği bildirimi, cüzdan onay isteği veya uzaktan kumanda daveti alırsanız, mesajdaki talimatları doğrudan uygulamayın. Mevcut sayfayı kapatın, resmi web sitesini veya resmi uygulamayı manuel olarak açın ve hesap durumunuzu oradan kontrol edin.
Yapay zekâ çağında güvenlik, bir metnin veya sesin yapay zekâ tarafından üretilip üretilmediğini belirlemekle ilgili değildir. Güvenlik, yüksek riskli eylemler için zorunlu doğrulama prosedürleri oluşturmakla ilgilidir.
Özet
Yapay zekâ destekli siber saldırıların en tehlikeli yönü, giderek daha karmaşık hale gelen kötü amaçlı yazılımlar değil; daha düşük maliyetle güven oluşturabilme yeteneğidir. Sahte e-postalar gerçekçi görünebilir, dolandırıcılık amaçlı aramalar aile üyelerinden geliyormuş gibi gelebilir ve hatta görüntülü aramalar bile karşı tarafın kimliğini kanıtlamayabilir.
Teknoloji, siber güvenlik, finans ve altyapı sektörlerinden 100’den fazla şirketin ortaklaşa yayınladığı açık mektup, yapay zekâ siber güvenliğinin artık sektörler arası bir sorun olduğunu gösteriyor. Bununla birlikte, mektupta belirli yatırım miktarları, tamamlanma süreleri veya hesap verebilirlik mekanizmaları belirtilmedi. Bu da etkili güvenlik savunmalarının uyarılarla sınırlı kalmaması gerektiği anlamına geliyor.
Sıradan kullanıcılar için en etkili savunma yöntemleri oldukça basittir: önemli istekleri doğrulamak için geri arama yapın, oturum açmadan önce etki alanını kontrol edin, onay vermeden önce izinleri gözden geçirin, yazılım yüklemeden önce kaynağı doğrulayın ve dijital varlıklarınızı saklarken kurtarma ifadenizi koruyun.
Yapay zekâ, saldırganların güvenilir kimlikleri hızla kopyalamasına olanak tanıdığında, güvenliğin özü artık sadece kime güvenileceğine karar vermek değil, nasıl doğrulama yapılacağını bilmektir.
SSS
Yapay Zeka Destekli Siber Saldırılar Şimdiden Gerçekleşiyor mu?
Evet. Birçok güncel olay, yapay zeka destekli saldırıları içeriyor; bunlar arasında kimlik avı içeriği oluşturmak, hedef bilgileri analiz etmek veya kötü amaçlı kodu değiştirmek için yapay zekanın kullanılması da yer alıyor. İnsan müdahalesi gerektirmeyen tamamen otonom saldırılar hala gelişme aşamasında ve her siber olayın yapay zekaya bağlanması doğru değil.
Sıradan insanlar yapay zekâ saldırılarının hedefi haline gelebilir mi?
Evet. Kişisel e-posta hesapları, sosyal medya hesapları, ödeme hesapları, borsa hesapları ve kripto para cüzdanları hedef alınabilir. Saldırganların genellikle büyük bir sisteme sızmaları gerekmez. Bir kişinin şifresini, doğrulama kodunu veya cüzdan onayını çalmak bile kayba neden olmak için yeterli olabilir.
Telefon görüşmesinin diğer ucundaki sesin yapay zeka tarafından oluşturulup oluşturulmadığını nasıl anlayabilirim?
Sadece sese bakarak doğru kişiyi belirleyemezsiniz. Kişinin kimliğini doğrulamak için orijinal telefon numarasını kullanarak geri arayın, yüz yüze görüşün veya başka bir iletişim kanalı kullanın. Aktarım söz konusuysa, ses gerçek kişiye tıpatıp benzese bile kimlik doğrulamasını atlamayın.
Video görüşmesi karşıdaki kişinin gerçek olduğunu kanıtlayabilir mi?
Hayır. Deepfake teknolojisi yüz görüntülerini değiştirebilir veya sahte videolar oluşturabilir. Video görüşmesi yalnızca destekleyici kanıt olarak değerlendirilmelidir. Fonlar veya izinler söz konusu olduğunda bağımsız doğrulama her zaman gereklidir.
Kurtarma Şartı Ortaya Çıktıktan Sonra Varlıklar Kurtarılabilir mi?
Genellikle kurtarma zordur. Blockchain işlemleri onaylandıktan sonra genellikle geri alınamaz. Varlıkların kurtarılıp kurtarılamayacağı, borsa dondurmalarına, kolluk kuvvetlerinin soruşturmalarına ve fon izleme işlemlerine bağlıdır. Kurtarma ifadeniz ifşa edilirse, kalan varlıklarınızı derhal tamamen yeni ve güvenli bir cüzdana taşıyın.
Yapay Zeka Araçlarının Kullanımı Gizlilik Riskleri Yaratabilir mi?
Evet. Kimlik belgelerinizi, sözleşmelerinizi, müşteri bilgilerinizi, şirket içi kodlarınızı, şifrelerinizi veya cüzdan bilgilerinizi rastgele bilinmeyen yapay zeka platformlarına yüklemeyin. Bir platformu kullanmadan önce, veri saklama, model eğitimi ve üçüncü taraf veri paylaşım politikalarını inceleyin.
Sorumluluk Reddi
* Yasal Uyarı 1: Bu içerik, yatırım tavsiyesi niteliğinde değildir. Dijital varlık alım-satımını teşvik etmeyi amaçlamaz, yalnızca bilgilendirme amaçlıdır. Kripto varlıklar yüksek risk içerir ve ciddi fiyat dalgalanmalarına maruz kalabilir. Yatırım kararı vermeden önce kendi finansal durumunuzu değerlendirmeli ve kararınızı bağımsız olarak vermelisiniz.
* Yasal Uyarı 2: Makalede yer alan veriler ve grafikler yalnızca genel bilgilendirme amacıyla sunulmuştur. Tüm içerikler özenle hazırlanmış olsa da, olası hata veya eksikliklerden dolayı sorumluluk kabul edilmez. Gate TR Akademi ekibi bu içeriği farklı dillere çevirebilir. Hiçbir çeviri makale, kopyalanamaz, çoğaltılamaz veya izinsiz dağıtılamaz.
Paylaş
İçindekiler
Önemli Noktalar
Yapay zekâ destekli siber saldırılar neden birdenbire küresel bir sorun haline geldi?
Yapay Zeka Tarafından Oluşturulan Kimlik Avı E-postaları ve Sahte SMS Mesajları
Ses Klonlama Dolandırıcılıkları
Deepfake Videolar ve Sahte Kimlikler
Yapay Zeka Destekli Kötü Amaçlı Kod ve İstismar Geliştirme
Yapay Zeka Destekli Şifre Saldırıları ve Hesap Ele Geçirmeler
Zararlı Tarayıcı Eklentileri ve Sahte Yapay Zeka Araçları
Yazılım Tedarik Zinciri ve Yapay Zeka Tarafından Oluşturulan Kod Riskleri
Kripto Para Cüzdanı, Kurtarma İfadesi ve Akıllı Sözleşme Saldırıları
Yapay Zeka Siber Saldırıları Geleneksel Siber Saldırılardan Nasıl Farklıdır?
Sıradan insanlar ne zaman daha dikkatli olmalı?
Özet
SSS


Sign Up
İlgili Makaleler
Yeni Başlayan
HyperGPT (HGPT) Nedir?
Bu makale, HyperGPT (HGPT) projesinin altyapısı, ürünleri ve ekosistemi ile ilgili derinlemesine bir bakış sunarken, HyperGPT’nin hangi sorunlara çözüm sunduğuna odaklanıyor.
16.05.2025 18:10:16
Orta Seviye
ElizaOS v2 Yükseltmesi: AI Ajanlarının Otomasyondan Tam Otonomiye Evrimi
ElizaOS v2'nin piyasaya sürülmesi, temel otomasyon araçlarından zeki ajanlara geçiş yaparak karmaşık ortamlarda bağımsız olarak kararlar alabilen ve görevleri bağımsız bir şekilde üstlenebilen zeki ajan yeteneklerinde büyük bir gelişmeyi işaret ediyor.
28.04.2025 17:09:58
İleri Seviye
Model Bağlam Protokolü (MCP) Nedir?
MCP, yapay zeka sistemlerinin mevcut araçları dinamik biçimde keşfetmesine ve onlarla etkileşime girmesine olanak tanır. Modeller ile harici sistemler arasında sürekli ve çift yönlü iletişimi destekler.
18.11.2025 08:36:17