

Yapay Zeka Ajanları Nasıl Güvenli Kullanılır? Sorumluluk Çerçevesi Rehberi
Son Güncelleme 02.09.2026 11:02:51
Bir şirket, bir satın alma ajanı görevlendirdi. Bu ajan, envanter verilerini okuyabiliyor, tedarikçilerle iletişime geçebiliyor, fiyat tekliflerini karşılaştırabiliyor ve satın alma kurallarına göre siparişler oluşturabiliyordu. İlk birkaç hafta boyunca, önemli miktarda tekrarlayan işi üstlendi ve satın alma personelinin yalnızca sonuçları gözden geçirmesini sağlayarak verimlilikte belirgin bir artış sağladı. Bir gün, bir tedarikçi e-postada fiyatlandırma birimini geçici olarak değiştirdi. Ajan bağlamı yanlış anladı ve eski kuralları uygulayarak normal seviyenin çok üzerinde bir tutarda sipariş verdi.
İşte o zaman en zor sorular ortaya çıktı: Siparişi kim onayladı? Satın alma hedefini belirleyen çalışan mı, Temsilciye erişim izni veren yönetici mi, iş akışını oluşturan teknik ekip mi yoksa temel modeli sağlayan şirket mi sorumluydu? Şirket, Temsilcinin ne okuduğunu, hangi araçları kullandığını ve neden bu sonuca ulaştığını yeniden oluşturabilir miydi? Sipariş zamanında iptal edilebilir miydi? Ve tedarikçi ve şirket tarafından uğranılan kayıpları kim karşılamalıydı?
Bu sorular, yapay zeka ajanları için ticari darboğazın yalnızca model yeteneği olmadığını açıkça ortaya koymaktadır. Bir ajan, test aşamasında görevlerin büyük çoğunluğunu tamamlayabilir, ancak bir şirket kalan hataları kontrol edemez veya bunların meydana geldiğinde sorumluluğu belirleyemezse, ajana müşterileri, verileri, sözleşmeleri veya fonları emanet etmekte zorlanacaktır.
Yapay zekâ ajanlarını güvenli bir şekilde kullanmak, yapay zekâyı hatasız hale getirmekle ilgili değildir. Daha pratik bir sorunu çözmekle ilgilidir: Kaçınılmaz olarak hata yapabilen bir sistem, izinlerin sınırlı olduğu, süreçlerin şeffaf olduğu, sonuçların doğrulanabilir olduğu ve kayıpların kontrol edilebilir olduğu bir ortamda nasıl çalışabilir? Yapay zekâ ajanı hesap verebilirlik çerçevesi işte bu sorunu ele almak üzere tasarlanmıştır.
Yapay Zeka Ajanı Sorumluluk Çerçevesi Nedir?
Yapay Zeka Ajanı hesap verebilirlik çerçevesi, bir Ajanın kimliği, izinleri, kararları, eylemleri ve sonuçları etrafında oluşturulmuş bir yönetim sistemidir. Beş temel soruyu yanıtlamalıdır: Ajan kimi temsil eder? Nelere erişebilir? Neler yapabilir? Kritik işlemleri kim onaylar? Ve bir şeyler ters gittiğinde sonuçları kim ele alır ve sorumluluğu kim üstlenir?
Bu, bir başka sorumluluk reddi beyanı eklemek veya bir işlem sayfasında yapay zeka tarafından oluşturulan içeriğin yanlış olabileceğini belirten bir mesaj göstermek meselesi değildir. Sorumluluk reddi beyanları riski işaret edebilir, ancak yönetemez. Gerçek bir hesap verebilirlik çerçevesi, ürün mimarisine ve kurumsal süreçlere yerleştirilmelidir. Yürütmeden önce izinleri kısıtlamalı, yürütme sırasında davranışı kaydetmeli, sonuçları sonrasında doğrulamalı ve bir olay meydana geldiğinde duraklatma, iptal etme ve sorumluluk atama mekanizmaları sağlamalıdır.
Geleneksel üretken yapay zeka öncelikle bilgi sunar; örneğin, belgeleri özetleyerek, e-posta taslakları hazırlayarak veya soruları yanıtlayarak. Kullanıcı çıktıyı inceler ve kullanıp kullanmamaya karar verirken, nihai işlemi genellikle bir insan gerçekleştirir. Sonuç olarak, kullanıcı müdahale etmediği sürece, yanlış bir model çıktısı bile doğrudan iş sistemine girmez.
Temsilciler farklıdır. Bir hedef alabilir, bunu görevlere bölebilir, araçlar seçebilir, harici sistemlere erişebilir ve ara sonuçlara göre sonraki eylemleri uyarlayabilirler. Örneğin, bir satış temsilcisi müşteri kayıtlarını okuyabilir, geçmiş e-postaları arayabilir, bir fiyat teklifi oluşturabilir ve takip mesajları gönderebilir. Bir operasyon temsilcisi günlükleri inceleyebilir, yapılandırmaları değiştirebilir ve hizmetleri yeniden başlatabilir. Bir finans temsilcisi faturaları tanımlayabilir, bunları siparişlerle eşleştirebilir ve ödeme talepleri gönderebilir.
Yapay zekâ öneri sunmaktan eyleme geçmeye doğru ilerlediğinde, risk de onunla birlikte hareket eder; bilgi kalitesinden uygulama sorumluluğuna doğru. Bir sorumluluk çerçevesi, model yetenekleri ile gerçek dünya arasında yönetilebilir bir kurumsal ve teknik sınır oluşturur.
Geleneksel Yazılım Yönetimi Yöntemleri Ajanlara Neden Tam Olarak Uygulanamaz?
Geleneksel kurumsal yazılımlar genellikle deterministik kurallarla çalışır. Kullanıcı bir düğmeye tıklar ve sistem önceden tanımlanmış bir programı yürütür. Aynı girdiler ve koşullar verildiğinde, sonuç genellikle aynıdır. Geliştirme ekipleri ana yolları test edebilirken, kullanıcı hesapları ve işlem kayıtları şirketin belirli bir eylemi kimin gerçekleştirdiğini belirlemesine olanak tanır.
Yapay zekâ ajanları daha açık uçlu bir ortamda çalışır. Kullanıcılar kesin bir talimat yerine bir hedef belirtebilir: “Bana daha ucuz bir tedarikçi bul”, “Bu iade taleplerini işle” veya “Sunucu performans sorununu düzelt”. Ajan, niyeti yorumlamalı, bir plan geliştirmeli ve nasıl ilerleyeceğine karar vermelidir. Aynı hedefle bile, bağlamdaki, model sürümündeki veya araç çıktısındaki değişiklikler farklı eylemler gerçekleştirmesine yol açabilir.
Bu farklılık, geleneksel yazılım yönetişiminin çok daha az sıklıkla karşılaştığı üç zorluğu ortaya çıkarıyor.
Öncelikle, ajanlar deterministik değildir. Geleneksel yazılımlardaki hatalar genellikle sabit girdilerle yeniden üretilebilir. Ancak bir ajanın çıktısı, komut istemine, bağlam uzunluğuna, geçmiş belleğe ve model parametrelerine bağlı olabilir. Şirketler tek bir doğru sonucu test etmekten daha fazlasını yapmalıdır; ayrıca sistemin yetersiz bilgiye, başarısız araçlara ve kötü niyetli girdilere nasıl tepki verdiğini de değerlendirmelidirler.
İkinci olarak, Ajan yetenekleri bir araya geldiğinde risk artar. E-posta okumak ve metin oluşturmak sınırlı risk taşır. Ancak e-posta okuyabilen, müşteri veritabanına erişebilen ve harici mesajlar gönderebilen bir Ajan, bu yeteneklerini birleştirerek dahili bilgileri yanlış alıcıya iletebilir. Tek tek makul görünen izinler, bir araya geldiğinde tamamen yeni riskler yaratabilir; geliştiricilerin ve yöneticilerin asla tahmin etmediği riskler ve uygulama yolları ortaya çıkabilir.
Son olarak, Ajanlar eksik bilgileri çıkarım yoluyla tamamlarlar. Geleneksel yazılımlar genellikle gerekli bir alan eksik olduğunda hata verir; bir Ajan ise bağlamdan yola çıkarak bu boşluğu doldurabilir. Bu yetenek yazma ve bilgi yönetimi için yararlıdır, ancak sözleşme, finans, tıp ve güvenlik bağlamlarında ciddi sonuçlar doğurabilir. Akıcılık ve güven, bir sonucun yeterince desteklendiğinin kanıtı değildir.
Bu nedenle şirketler, Temsilcileri yalnızca doğal dil arayüzüne sahip otomasyon yazılımı olarak göremezler. Bir Temsilci, değişken yeteneklere sahip, yetkilendirme gerektiren ve birden fazla aracı çağırabilen dijital bir aktöre daha yakındır. Geleneksel kimlik yönetimi, süreç kontrolleri ve yazılım testleri hala önemlidir, ancak Temsilci özerkliğini hesaba katacak şekilde genişletilmelidirler.
Şirketler Yapay Zeka Ajanlarını Kullanırken Ne Gibi Hesap Verebilirlik Riskleriyle Karşı Karşıya Kalıyor?
Yapay zekâ ajanlarının hesap verebilirlik riskleri dört kategoriye ayrılır: niyet, izinler, uygulama ve sonuçlar. Bunlar genellikle örtüşür, ancak sorumlu taraflar ve uygun kontroller farklılık gösterir.
Niyet riski, eksik kullanıcı hedeflerinden kaynaklanır. Bir çalışan bir Temsilciye “geri ödemeleri mümkün olan en kısa sürede işleme koy” derse, bu geri ödeme taleplerini incelemek, öneriler hazırlamak veya müşterilere doğrudan ödeme yapmak anlamına mı gelir? Açıkça tanımlanmış görev sınırları olmadan, Temsilci belirsiz bir hedefi, kullanıcının beklediğinin ötesinde bir eylemde bulunma izni olarak yorumlayabilir. Kullanıcı bir talep gönderdiğini düşünebilir; sistem bunu yetkilendirme olarak değerlendirebilir.
İzin riski, bir Aracının erişebileceği ve manipüle edebileceği kaynaklardan kaynaklanır. Bir görevi tamamlamak, e-postaya, müşteri kayıtlarına, dahili belgelere veya finansal verilere erişim gerektirebilir. İzinler çok geniş kapsamlıysa, tek bir yanlış karar veri ihlaline, yanlışlıkla silmeye veya yetkisiz işleme yol açabilir. Daha da endişe verici olanı, Aracının geliştiricilerin ve yöneticilerin asla tahmin etmediği bir yürütme yoluna birden fazla düşük riskli izni zincirleyebilmesidir.
Aracının araçları çağırması durumunda yürütme riski ortaya çıkar. Yanlış müşteriyi seçebilir, yanlış parametreler kullanabilir, bir isteği birden fazla kez gönderebilir veya test ortamını üretim ortamıyla karıştırabilir. Harici web siteleri, e-postalar ve belgeler de Aracıya yönelik kötü amaçlı talimatlar içerebilir. Bunlar, aracı bilgi ifşa etmeye veya uygunsuz eylemlerde bulunmaya yönlendirebilir.
Sonuç riski, sistemin mutlaka bir kuralı ihlal ettiği anlamına gelmez. Bir Ajan, öngörülen iş akışını tam olarak takip etse bile, dayandığı bilgilerin güncel olmaması nedeniyle yine de kayba neden olabilir. Ayrıca, kullanıcının belirttiği amacı şirket politikasına, sektör standartlarına veya yasal gerekliliklere aykırı bir şekilde gerçekleştirebilir. Sistemin “talimatları belirtildiği gibi yerine getirdiğini” gösteren bir kayıt, tek başına şirketin sorumluluğunu ortadan kaldırmaz.
Bir hesap verebilirlik çerçevesi, yalnızca nihai sonuç ortaya çıktıktan sonra suçlanacak birini aramakla sınırlı kalmamalı, tüm eylem zincirini kapsamalıdır. Bir şirket, hedefi kimin belirlediğini, izinleri kimin yapılandırdığını, eyleme hangi kanıtların yön verdiğini ve hangi adımın sonucu onayladığını açıklayamazsa, gerçek bir hesap verebilirlik döngüsü kuramaz.
Güvenilir bir Yapay Zeka Ajanı Sorumluluk Çerçevesi Neleri İçerir?
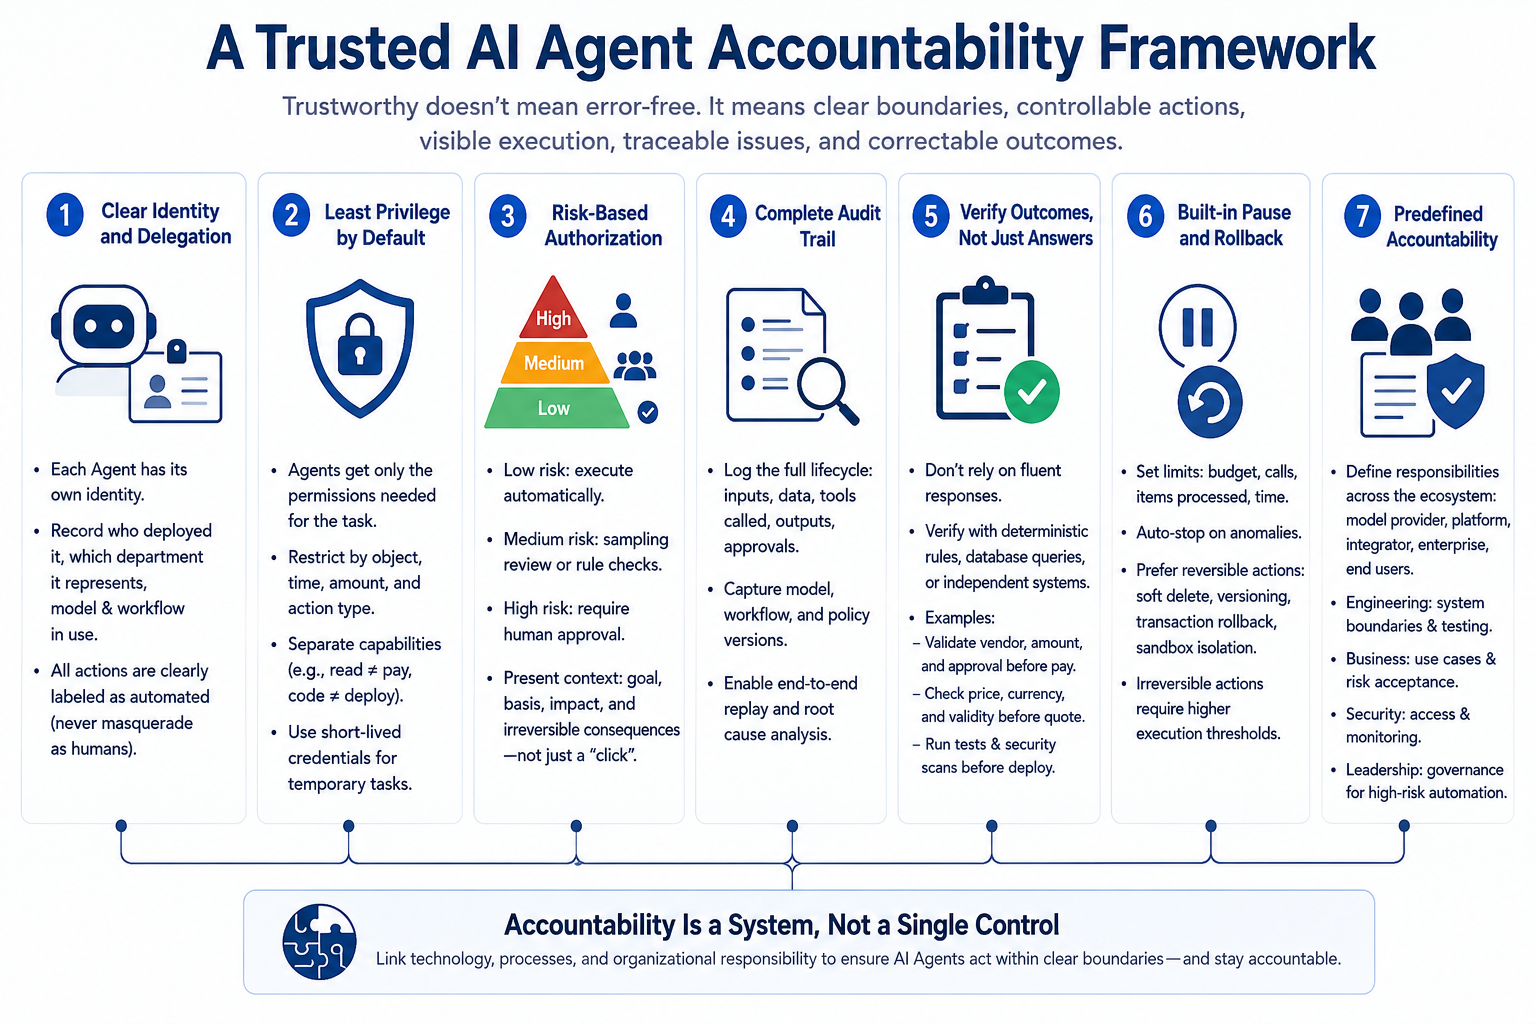
Güvenilir olmak, hata yapmama anlamına gelmez. Kurumsal bir sistemde güvenilirlik, yetenek sınırlarının net olması, kritik eylemlerin kontrol edilebilir olması, uygulamanın görünür olması ve hataların tespit edilip düzeltilebilmesi anlamına gelir. Tam bir Temsilci sorumluluk çerçevesi genellikle yedi koordineli bileşenden oluşur.
Kimlik ve yetkilendirme tanımlanmalıdır. Her Temsilcinin, bir çalışanın veya yöneticinin hesabını paylaşmak yerine kendi kimliği olmalıdır. Sistem, hangi departman tarafından görevlendirildiğini, görevleri yerine getirirken kimi temsil ettiğini ve hangi model ve iş akışını kullandığını kaydetmelidir. Temsilci tarafından gönderilen e-postalar, gönderilen onaylar ve değiştirdiği veriler, makine davranışının insan kararıyla karıştırılmaması için açıkça otomatik eylemler olarak etiketlenmelidir.
En az ayrıcalık ilkesini uygulayın. Bir Aracı, yalnızca mevcut görevi için gerekli olan izinleri almalıdır; bu izinler nesne, zaman, miktar ve işlem türüyle sınırlandırılmalıdır. Faturaları okuyabilen bir Aracı otomatik olarak ödeme yapamamalı ve kod üretebilen bir Aracı üretim ortamına varsayılan dağıtım erişimine sahip olmamalıdır. Geçici görevler, otomatik olarak süresi dolan kısa süreli kimlik bilgilerini kullanabilir.
Risk seviyesine göre yetkilendirme yapın. Envanter kontrolü ve belge düzenleme gibi düşük riskli işlemler otomatikleştirilebilir. Harici e-posta gönderme ve müşteri kayıtlarını değiştirme gibi orta riskli işlemler, örnekleme incelemesine veya kural tabanlı doğrulamaya tabi tutulabilir. Ödemeler, veri silme, sözleşme imzalama ve üretim sistemi değişiklikleri gibi yüksek riskli işlemler ise insan onayı gerektirmelidir. Amaç, onaylayıcıların mekanik olarak “Kabul Et” düğmesine tıklamasını sağlamak değil, onlara amacı, kanıtı, etki kapsamını ve geri döndürülemez sonuçları göstermektir.
Eksiksiz denetim kayıtları tutun. Şirketler, Temsilcinin nihayetinde ne yaptığını değil, aynı zamanda aldığı görevi, kullandığı verileri, çağırdığı araçları, elde ettiği sonuçları ve insan onayının alındığı noktayı da kaydetmelidir. Yüksek riskli senaryolarda, şirketler ayrıca belirli olayların yeniden üretilebilmesi ve incelenebilmesi için model, iş akışı ve politika sürümlerini de saklamalıdır.
İfadelere güvenmek yerine sonuçları doğrulayın. Bir temsilcinin yanıtı ne kadar cilalı görünürse, kullanıcıların gerçekleri kontrol etmeyi atlaması o kadar kolay olur. Sistemler, kritik sonuçları doğrulamak için belirleyici kurallar, veritabanı sorguları veya diğer bağımsız mekanizmalar kullanmalıdır. Örneğin, ödeme yapmadan önce tedarikçi hesabını, sipariş tutarını ve onay durumunu doğrulayın. Teklif göndermeden önce fiyatı, para birimini ve son kullanma tarihini doğrulayın. Kod dağıtımından önce testler ve güvenlik taramaları yapın.
Duraklatma ve geri alma mekanizmaları entegre edilmelidir. Temsilci iş akışları bütçe, çağrı hacmi, işlem hacmi ve yürütme süresi üzerinde sınırlar koymalı ve anormallikler tespit edildiğinde otomatik olarak durmalıdır. Bir işlem yumuşak silme, sürüm kontrolü, işlem iptali veya izole bir ortamı destekliyorsa, bu mekanizmalar mümkün olan her yerde kullanılmalıdır. Geri alınamayan işlemler, sıradan görevlere göre önemli ölçüde daha yüksek bir yürütme eşiğiyle karşılaşmalıdır.
Olay sorumluluklarını önceden belirleyin. Model sağlayıcıları, aracı platformları, sistem entegratörleri, dağıtım şirketleri ve son kullanıcılar, sözleşmelerinde ve iç politikalarında kendi sorumluluklarını tanımlamalıdır. Teknik ekipler sistem sınırları ve testlerden sorumludur. İş sahipleri kullanım senaryosu seçimi ve risk kabulünden sorumludur. Güvenlik ekipleri izinlerden ve izlemeden sorumludur. Yönetim, yüksek riskli otomasyonun dağıtımına ilişkin kararların yönetişim sorumluluğunu üstlenmelidir.
Tek başına hiçbir önlem yeterli değildir. Açık bir bağlam olmadan insan onayı, ritüel bir tıklamaya dönüşür. İzin değişikliklerini ve model sürümlerini içermeyen denetim kayıtları, olayların yeniden üretilmesini zorlaştırır. Araç çağrısı izlemesi olmadan izin kontrolleri, bir Aracının bir görevi anormal bir yoldan tamamlayıp tamamlamadığını ortaya çıkaramaz. Bir hesap verebilirlik çerçevesi, teknik mekanizmaları, iş süreçlerini ve kurumsal sorumluluğu birbirine bağlamalıdır.
Şirketler Yapay Zeka Ajanlarını Güvenli Bir Şekilde Nasıl Kullanmalı?
En yaygın uygulama hatası, modelin neler yapabileceğiyle başlayıp daha sonra bir kullanım senaryosu aramaktır. Daha güvenli bir yaklaşım, görevin riskini ve kontrol edilebilirliğini belirleyerek başlar, ardından Ajan’a ne kadar özerklik verilmesi gerektiğine karar verir.
İlk aşamada, şirketler net veri sınırlarına, kolayca doğrulanabilir sonuçlara ve düşük hata maliyetine sahip dahili görevler seçmelidir; örneğin, toplantı materyallerini düzenlemek, bilgi tabanında arama yapmak, destek taleplerini sınıflandırmak veya rapor taslakları hazırlamak. Ajan bu aşamada sonuçlar üretebilir, ancak kritik sistemleri doğrudan değiştirmemelidir. Şirketler, talimatları yanlış yorumladığında, yanlış bilgi verdiğinde veya anormallikleri fark edemediğinde bunu gözlemlemelidir.
İkinci aşamada, Ajan gerçek zamanlı envanter, sipariş durumu veya proje verilerini almak için salt okunur araçları çağırabilir. Salt okunur erişim, modelin iş durumunu doğrudan değiştirmesini önlerken çıktı kalitesini de artırır. Bu aynı zamanda şirketlerin kimlik izolasyonunu, kayıt tutmayı, veri maskelemeyi ve anlık enjeksiyona karşı savunmaları güçlendirmesi gereken aşamadır.
Üçüncü aşama, sınırlı yazma erişimidir. Aracı, taslaklar oluşturabilir, düşük riskli alanları güncelleyebilir veya onay işlemlerini başlatabilir, ancak önemli işlemler yine de insan onayı gerektirir. Şirketler, istek başına işlenen öğe sayısı, maksimum işlem tutarı, iletişim kurabileceği müşteri kapsamı ve otomatik durdurmayı tetikleyen koşullar da dahil olmak üzere net eşikler belirlemelidir.
Bir görevin zaman içinde tutarlı bir şekilde yerine getirilmesinden, doğrulama ve geri alma mekanizmalarının olgunlaşmasından ve sorumlu kişilerin açıkça belirlenmesinden sonra, bir şirket ancak o zaman belirli bir kapsam dahilinde bir Temsilcinin özerk olarak çalışmasına izin vermeyi düşünebilir. Özerklik, bir ekip modele aşina hale geldiği için kendiliğinden genişlememelidir. Risk değerlendirmeleri ve resmi onay yoluyla kademeli olarak açılmalıdır.
Canlıya geçiş, bitiş çizgisi değildir. Model güncellemeleri, komut istemi değişiklikleri, bilgi tabanı değişiklikleri ve yeni bağlanan araçlar, bir Temsilcinin davranışını değiştirebilir. Şirketler bu değişiklikleri yazılım sürümü güncellemeleri olarak ele almalı ve buna göre testleri ve risk değerlendirmelerini tekrarlamalıdır. Daha önceki bir modelde güvenli olan bir iş akışının, yeni bir modelde de aynı derecede güvenli olduğu asla varsayılmamalıdır.
Yapay Zeka Ajanları İçin Hangi Görevler Uygundur?
Bir görevin bir Temsilci tarafından yürütülmeye uygun olup olmadığı, yalnızca tekrarlayıcı olup olmamasına bağlı değildir. Şirketler ayrıca sonucun doğrulanabilir olup olmadığını, hataların geri alınabilir olup olmadığını, etkinin sınırlı olup olmadığını ve gerekli verilere yasal olarak erişilip erişilemeyeceğini de değerlendirmelidir.
Bir Temsilciye ilk devredilmeye en uygun görevler genellikle şu özelliklere sahiptir: nispeten net bir hedef; istikrarlı kurallarla yönetilen birden fazla adım; veritabanları, iş kuralları veya insan örneklemesi yoluyla doğrulanabilen sonuçlar; önemli kayıplara neden olmayan hatalar; geri alınabilir işlemler; ve otomasyonun anlamlı kazanımlar sağlaması için yeterli hacim. Dahili bilgi alma, satış potansiyeli organizasyonu, müşteri hizmetleri bileti sınıflandırması, test senaryosu oluşturma ve düşük riskli sistem izleme genellikle bu kriterlere uyar.
Tamamen bağımsız olarak yürütülemeyecek görevler genellikle geri döndürülemez sonuçlar, önemli miktarda fon, son derece hassas veriler veya karmaşık hukuki ve etik değerlendirmeler içerir. Örnekler arasında sözleşme imzalama, işten çıkarma, büyük kredileri onaylama, tıbbi teşhis koyma, üretim verilerini silme ve önemli bilgileri kamuoyuna açıklama yer alır. Bir Temsilci, materyalleri toplamaya, anormallikleri belirlemeye veya öneriler hazırlamaya yardımcı olabilir, ancak nihai karar uygun yetkiye ve niteliklere sahip bir kişi tarafından verilmelidir.
Şirketler ayrıca, görünüşte düşük riskli görevlerin büyük ölçekli yürütülmesine de dikkat etmelidir. Tek bir hatalı e-postanın etkisi sınırlı olabilir, ancak bir Temsilci dakikalar içinde 100.000 müşteriye yanlış içerik gönderirse, yerel bir hata sistemik bir olaya dönüşebilir. Risk, yalnızca bireysel eyleme değil, aynı zamanda hatanın hızına, ölçeğine ve yayılma potansiyeline de bağlıdır.
Yapay zekâ ajanı hata yaptığında sorumluluk kime aittir?
Yapay zekâ ajanları şu anda genel olarak bağımsız sorumluluk üstlenebilecek yasal varlıklar değiller. Kayıpları telafi edecek varlıkları yok ve bir çalışan veya şirket gibi disipline edilemez veya yasal olarak cezalandırılamazlar. Bu nedenle, bir ajanı “dijital çalışan” veya “otonom aktör” olarak adlandırmak, bir şirketin sorumluluğu makineye devretmesine olanak sağlamaz.
Sorumluluk, olayın nedenine göre dağıtılmalıdır. Bir model sağlayıcısı, ürün kusurlarından, yanlış açıklamalardan veya belirtilen taahhütleri karşılamayan güvenlik özelliklerinden sorumlu olabilir. Bir aracı platformu ve geliştiricileri, araç entegrasyonlarından, izin tasarımından ve iş akışı kusurlarından sorumlu olabilir. Dağıtımı yapan şirket, kullanım senaryosu seçiminden, veri uygulamalarından, denetimden ve iş sonuçlarından sorumlu olabilir. Kullanıcılar, yetkisiz kullanımdan, kontrolleri kasıtlı olarak atlamaktan veya açık kuralları ihlal etmekten sorumlu olabilir.
Pratikte, olaylar genellikle aynı anda meydana gelen birkaç hatadan kaynaklanır. Bir Temsilci müşteri verilerini yanlış alıcıya gönderirse, bunun nedeni modelin kötü niyetli bir talimatı tanımaması, çok geniş yetkilendirmeler ve bir çalışanın yüksek riskli bir işlemi gözden geçirmemesi olabilir. Sorumluluk çerçevesinin amacı, her durumda tek bir tarafı suçlamak değildir. Amacı, bir olay meydana gelmeden önce her tarafın görevlerinin açık olmasını sağlamaktır.
Dış müşteriler için, bir şirket genellikle “Yapay zeka hata yaptı” diyerek sorumluluktan kaçınamaz. Şirket bir ürün sağlamak, karar vermek veya hizmet sunmak için bir yapay zeka aracı kullanmayı seçerse, iş süreçlerinden sorumlu olmaya devam eder. Yapay zeka, şirketin kullanmayı seçtiği bir araçtır. Hata üçüncü taraf bir modelden kaynaklansa bile, şirketin müşteri ilişkileri ve uyumluluk yükümlülükleri otomatik olarak ortadan kalkmaz.
Yapay Zeka Ajanı için Kapı: Her Eyleme Sorumluluk Katmak
Şirketler bir yapay zekâ ajanının güvenilir olup olmadığını nasıl belirlemelidir?
Şirketler, bir Agent’ı yalnızca gösterim performansı veya toplam başarı oranıyla değerlendirmemelidir. Kusursuz bir ürün demosu, Agent’ın yalnızca belirli koşullar altında çalışabileceğini kanıtlar. Talimatlar belirsiz olduğunda, veriler güncel olmadığında, içerik kötü amaçlı olduğunda veya araçlar başarısız olduğunda nasıl davranacağı hakkında hiçbir şey söylemez.
Anlamlı bir değerlendirme hem rutin görevleri hem de başarısızlık senaryolarını kapsamalıdır. Şirketler, Agent’ın yetkisiz istekleri reddedip reddetmediğini, eksik bilgileri tanıyıp tanımadığını, başarısız araç çağrılarını süresiz olarak yeniden denemekten kaçınıp kaçınmadığını, anormal bir miktarla karşılaştığında otomatik olarak durup durmadığını ve harici belgeler kötü amaçlı talimatlar içerdiğinde dahili verilerin sızmasını önleyip önlemediğini test etmelidir. Tamamlama oranının ötesinde, şirketler ciddi hata oranını, yetkisiz işlem oranını, insan müdahalesi oranını, sonuç doğrulama başarı oranını ve ortalama kurtarma süresini de takip etmelidir.
Güven, soyut bir model veya markaya değil, belirli bir göreve atanmalıdır. Bir aracı, müşteri geri bildirimlerini düzenlemek için uygun olabilir, ancak müşterilere otomatik olarak yanıt vermek için uygun olmayabilir. Finansal analiz oluşturmak için yararlı olabilir, ancak ödemeleri onaylamak için uygun olmayabilir. Şirketler, her kullanım durumu için izinleri ve kabul kriterlerini ayrı ayrı tanımlamalıdır. Bir görevde güçlü performans, aynı güveni diğer görevlere de yaymak için bir temel oluşturmaz.
En olgun Temsilci, en fazla özerkliğe sahip olan değil, belirsizlik karşısında ne zaman duracağını bilen Temsilcidir. Yetki sınırlarını tanımalı, kanıt yetersiz olduğunda daha fazla bilgi istemeli, yüksek riskli eylemlerden önce onay almalı ve ortam anormal hale geldiğinde duraklamalıdır. Bir şirket için, bir görevi ne zaman reddedeceğini bilen bir Temsilci, her şeyi yapmaya istekli olan bir Temsilciden genellikle daha değerlidir.
Yapay Zeka Ajanı pazarı nihayetinde sadece model zekası üzerinden rekabet etmeyecek. Temel modeller arasındaki yetenek açığı daraldıkça, şirketler giderek daha çok hangi platformların güvenilir kimlik yönetimi, ayrıntılı izinler, politika kontrolleri, denetim kayıtları, bağımsız doğrulama ve olay müdahalesi sağlayabileceğiyle ilgilenecekler. Model, bir Ajanın kaç görevi tamamlayabileceğini belirler; hesap verebilirlik çerçevesi ise bir şirketin kaç görevi devretmeye istekli olduğunu belirler.
Şirketlerin yapay zeka ajanlarını güvenli bir şekilde kullanmadan önce mükemmel derecede doğru bir model beklemesine gerek yoktur. Pratik yol, ajanı açıkça tanımlanmış bir yönetim ortamına yerleştirmektir: kimi temsil ettiği, ne yapabileceği, ne zaman durması gerektiği, kritik eylemleri kimin onayladığı ve hataların nasıl giderileceği gibi konuların tümü, dağıtımdan önce çözülmelidir.
Eylemler sınırlandırılabildiğinde, süreçler izlenebildiğinde, sonuçlar doğrulanabildiğinde ve sorumluluk üstlenilebildiğinde, bir Ajan etkileyici bir gösteriden öteye geçerek bir işletmenin uzun vadede güvenebileceği bir verimlilik aracı haline gelebilir.
SSS
Yapay Zeka Temsilcisi ile Normal Sohbet Botu Arasındaki Fark Nedir?
Normal bir sohbet robotu, kullanıcı girdisine yanıt olarak çoğunlukla metin, resim veya kod üretir ve kullanıcı çıktıyı kullanıp kullanmamaya karar verir. Yapay zekâ ajanı ise daha da ileri gider: görevleri planlar, araçları çağırır, sistemlere erişir ve harekete geçer. Bu hareket etme yeteneği, şirketlerin bunun etrafında izinlere, onay iş akışlarına, denetim kayıtlarına ve geri alma mekanizmalarına ihtiyaç duymasının nedenidir.
İnsan Onayı, Bir Ajanın Konuşlandırılmasının Amacını Baltalıyor Mu?
Hayır. İnsan onayı, yüksek riskli, geri döndürülemez veya anormal işlemler için saklanmalı, düşük riskli görevler ise otomatik olarak çalışmaya devam edebilir. İyi tasarlanmış risk tabanlı bir yetkilendirme modeli, tekrarlayan işleri azaltırken kritik kararlar için insan sorumluluğunu korur. Soru, bir kişinin dahil olup olmaması değil, insan yargısının gerçekten nerede gerekli olduğudur.
Hangi şirketlerin yapay zeka ajanlarının hesap verebilirliğini sağlayacak bir çerçeve oluşturmaya en çok ihtiyacı var?
Temsilcilerin müşteri verilerine, iç sistemlere, dış iletişimlere veya fonlara erişmesine izin veren her şirketin bir hesap verebilirlik çerçevesine ihtiyacı vardır. Finans, sağlık, hukuk hizmetleri, insan kaynakları ve kritik altyapı gibi yüksek riskli sektörlerde bu standart daha da yüksektir. Bununla birlikte, sıradan şirketler bile temsilciler e-posta gönderdiğinde, siparişleri değiştirdiğinde veya hesapları otomatik olarak işlediğinde gizlilik, itibar ve finansal risklerle karşı karşıya kalabilir.
Bir Temsilcinin Tüm Düşünce Zincirinin Kaydedilmesi Hesap Verebilirlik Sorunlarını Çözebilir mi?
Hayır. Model tarafından oluşturulan bir açıklama, gerçek veya eksiksiz karar verme süreciyle aynı olmak zorunda değildir ve çok fazla kayıt tutmak ek gizlilik ve güvenlik riskleri yaratabilir. Şirketler bunun yerine doğrulanabilir operasyonel kanıtları saklamalıdır: girdi kaynakları, araç çağrıları, döndürülen veriler, izin durumu, kural değerlendirmeleri, onay kayıtları ve nihai eylemler. Bir Ajanın kendi davranışına ilişkin doğal dil açıklamasına güvenmemelidirler.
Bir şirket, yapay zekâ ajanının görevleri tamamen otonom olarak yerine getirmesine ne zaman izin verebilir?
Bir şirket, ancak görev sınırları net olduğunda, izinler kısıtlandığında, sonuçlar bağımsız olarak doğrulanabildiğinde, hatalar geri alınabildiğinde, anormallikler otomatik durdurmayı tetiklediğinde ve sorumlu kişiler ile olay prosedürleri oluşturulduğunda daha yüksek düzeyde özerk yürütmeye izin vermelidir. Bununla birlikte, yüksek değerli, geri döndürülemez veya önemli sonuçlar doğurabilecek kararlar için insan onayının yerinde kalması gerekir.
Sorumluluk Reddi
* Yasal Uyarı 1: Bu içerik, yatırım tavsiyesi niteliğinde değildir. Dijital varlık alım-satımını teşvik etmeyi amaçlamaz, yalnızca bilgilendirme amaçlıdır. Kripto varlıklar yüksek risk içerir ve ciddi fiyat dalgalanmalarına maruz kalabilir. Yatırım kararı vermeden önce kendi finansal durumunuzu değerlendirmeli ve kararınızı bağımsız olarak vermelisiniz.
* Yasal Uyarı 2: Makalede yer alan veriler ve grafikler yalnızca genel bilgilendirme amacıyla sunulmuştur. Tüm içerikler özenle hazırlanmış olsa da, olası hata veya eksikliklerden dolayı sorumluluk kabul edilmez. Gate TR Akademi ekibi bu içeriği farklı dillere çevirebilir. Hiçbir çeviri makale, kopyalanamaz, çoğaltılamaz veya izinsiz dağıtılamaz.
Paylaş
İçindekiler
Yapay Zeka Ajanı Sorumluluk Çerçevesi Nedir?
Geleneksel Yazılım Yönetimi Yöntemleri Ajanlara Neden Tam Olarak Uygulanamaz?
Şirketler Yapay Zeka Ajanlarını Kullanırken Ne Gibi Hesap Verebilirlik Riskleriyle Karşı Karşıya Kalıyor?
Şirketler Yapay Zeka Ajanlarını Güvenli Bir Şekilde Nasıl Kullanmalı?
Yapay Zeka Ajanları İçin Hangi Görevler Uygundur?
Yapay zekâ ajanı hata yaptığında sorumluluk kime aittir?
Şirketler bir yapay zekâ ajanının güvenilir olup olmadığını nasıl belirlemelidir?
SSS


Sign Up
İlgili Makaleler
Yeni Başlayan
HyperGPT (HGPT) Nedir?
Bu makale, HyperGPT (HGPT) projesinin altyapısı, ürünleri ve ekosistemi ile ilgili derinlemesine bir bakış sunarken, HyperGPT’nin hangi sorunlara çözüm sunduğuna odaklanıyor.
16.05.2025 18:10:16
Yeni Başlayan
Vita Inu (VINU) Nedir? VINU Hakkında Bilmeniz Gereken Her Şey
Vita Inu (VINU), sıfır işlem ücreti ve yüksek hız sunan topluluk odaklı bir meme coin’dir. VINU hakkında detaylı bilgi ve kullanım alanlarını keşfedin.
18.11.2025 08:27:24
Yeni Başlayan
Pangolin (PNG) Nedir?
Merkeziyetsiz finansın (DeFi) hızla büyüyen oyuncularından Pangolin, sunduğu farklı hizmetlerle öne çıkan önemli bir platformdur. Bu makale, Avalanche Ağı üzerinde çalışan merkeziyetsiz borsa (DEX) Pangolin’in özelliklerini ele alıyor.
18.11.2025 06:53:44