

Kripto Saldırıları Eylülde 772 Milyon Doları Aştı
Yeni Başlayan
Altcoin'lerSon Güncelleme 08.10.2026 10:51:35
Ayın en büyük olayları arasında yaklaşık 387,5 milyon dolarlık Bitget olayı ve yaklaşık 318,7 milyon dolarlık Liquid Network saldırısı yer aldı. Bu iki olay tek başına eylül ayındaki toplam kayıpların çok büyük bölümünü oluşturdu. CertiK verileri, eylül ayında saldırıların yalnızca sayısal olarak değil, finansal etkileri bakımından da ne kadar ağırlaştığını ortaya koyuyor.
Bu tablo, 2026’nın ilk yarısında zaten yüksek seyreden blockchain güvenlik risklerinin yılın üçüncü çeyreğinde daha da ciddi bir boyuta ulaştığını gösteriyor. CertiK’in verilerine göre 2026’nın üçüncü çeyreğinde toplam kayıplar 1,27 milyar dolara ulaşarak ikinci çeyreğe kıyasla yüzde 54,4 arttı.
Eylül kripto saldırıları neden bu kadar büyüdü?
Eylül ayındaki toplam kaybın dikkat çekici olmasının temel nedenlerinden biri, saldırıların büyük bölümünün tek tek küçük olaylardan değil, çok yüksek tutarlı birkaç exploit’ten oluşması oldu.
CertiK’in eylül verilerine göre exploit’ler toplam kayıpların yaklaşık yüzde 95,7’sini oluşturdu. Bu kategorideki kayıp yaklaşık 739,5 milyon dolar seviyesine ulaştı. Özel anahtarların ele geçirilmesi 14,2 milyon dolar, cüzdan güvenliğinin ihlal edilmesi 10,1 milyon dolar ve phishing saldırıları 6,2 milyon dolarlık kayıpla takip etti.
Bu dağılım önemli bir noktaya işaret ediyor: Kripto sektöründeki güvenlik riski yalnızca kullanıcıların sahte bağlantılara tıklaması veya özel anahtarlarını paylaşmasıyla sınırlı değil. Akıllı sözleşmeler, blockchain altyapısı, cüzdan sistemleri ve protokol seviyesindeki teknik açıklar da milyonlarca dolarlık kayıplara neden olabiliyor.
Üstelik yüksek tutarlı saldırılar, olay sayısındaki değişimden çok daha büyük bir etki yaratabiliyor. Bir protokoldeki tek bir kritik açığın istismar edilmesi, yüzlerce küçük saldırının toplamından daha yüksek bir finansal kayba yol açabiliyor.
Liquid Network saldırısı: Teknik bir açık milyonlarca dolara mal oldu
Eylül ayının en dikkat çekici olaylarından biri Liquid Network üzerinde gerçekleşti.
6 Eylül’de meydana gelen saldırıda yaklaşık 3.998,5 L-BTC, olay sırasında yaklaşık 318,7 milyon dolar değerindeydi. CertiK’in olay analizine göre saldırının temelinde, Liquid’in kullandığı Elements kod tabanında Confidential Transactions doğrulama mekanizmasına ilişkin bir güvenlik açığı bulunuyordu.
Sorun, rangeproof doğrulama önbelleğinde kullanılan anahtarların oluşturulma biçimindeki belirsizlikten kaynaklandı. Farklı doğrulama girdilerinin aynı önbellek kaydına karşılık gelmesine izin veren bu durum, saldırganın doğrulama mekanizmasını manipüle etmesine zemin hazırladı.
Saldırgan önce sistemi hazırlayan işlemler gerçekleştirerek önbelleği belirli verilerle doldurdu. Daha sonra kötü niyetli bir enflasyon işlemi göndererek daha önce doğrulanmış gibi görünen bir işlem sonucundan yararlandı ve yetkisiz L-BTC oluşturdu.
Reuters’ın olayla ilgili haberine göre yaklaşık 320 milyon dolar değerindeki varlık çekildi ve yaklaşık 4.000 BTC’ye denk gelen miktarın büyük kısmı sistemden çıkarıldı.
Olayın önemli taraflarından biri, saldırının klasik anlamda bir özel anahtar hırsızlığından ziyade protokol ve doğrulama mantığındaki bir açığın istismar edilmesi olmasıydı.
Bu durum blockchain güvenliğinde yalnızca cüzdanların korunmasının yeterli olmadığını gösteriyor. Kod tabanındaki küçük bir doğrulama hatası bile doğrudan varlıkların yaratılması veya transfer edilmesi gibi çok daha büyük sonuçlara yol açabiliyor.
Eylülün en büyük kaybı: Yüz milyonlarca dolarlık saldırı
CertiK’in eylül güvenlik panelinde ayın en büyük olayı yaklaşık 387,5 milyon dolarlık kayıpla ilk sırada yer alıyor. Liquid Network olayı ise 318,7 milyon dolarlık kayıpla ikinci sırada bulunuyor.
Bu iki olay birlikte değerlendirildiğinde yaklaşık 706 milyon dolarlık bir kayba karşılık geliyor. Başka bir ifadeyle eylül ayında kaydedilen toplam güvenlik kaybının çok büyük bölümü yalnızca iki olaydan kaynaklandı.
Bu durum kripto güvenlik istatistiklerinde önemli bir ayrımı da gündeme getiriyor: Saldırı sayısı ile saldırıların finansal etkisi aynı şey değil.
Çok sayıda küçük phishing veya cüzdan saldırısı gerçekleşebilir. Ancak tek bir protokol açığının yüz milyonlarca dolarlık varlığı riske atması, aylık toplamları bir anda değiştirebilir.
Bu nedenle kripto güvenliğini değerlendirirken yalnızca “kaç saldırı gerçekleşti?” sorusuna değil, “bu saldırıların ne kadarı kritik altyapıları hedef aldı?” sorusuna da bakmak gerekiyor.
Safe Wallet, D’CENT ve Duelbits de hedef oldu
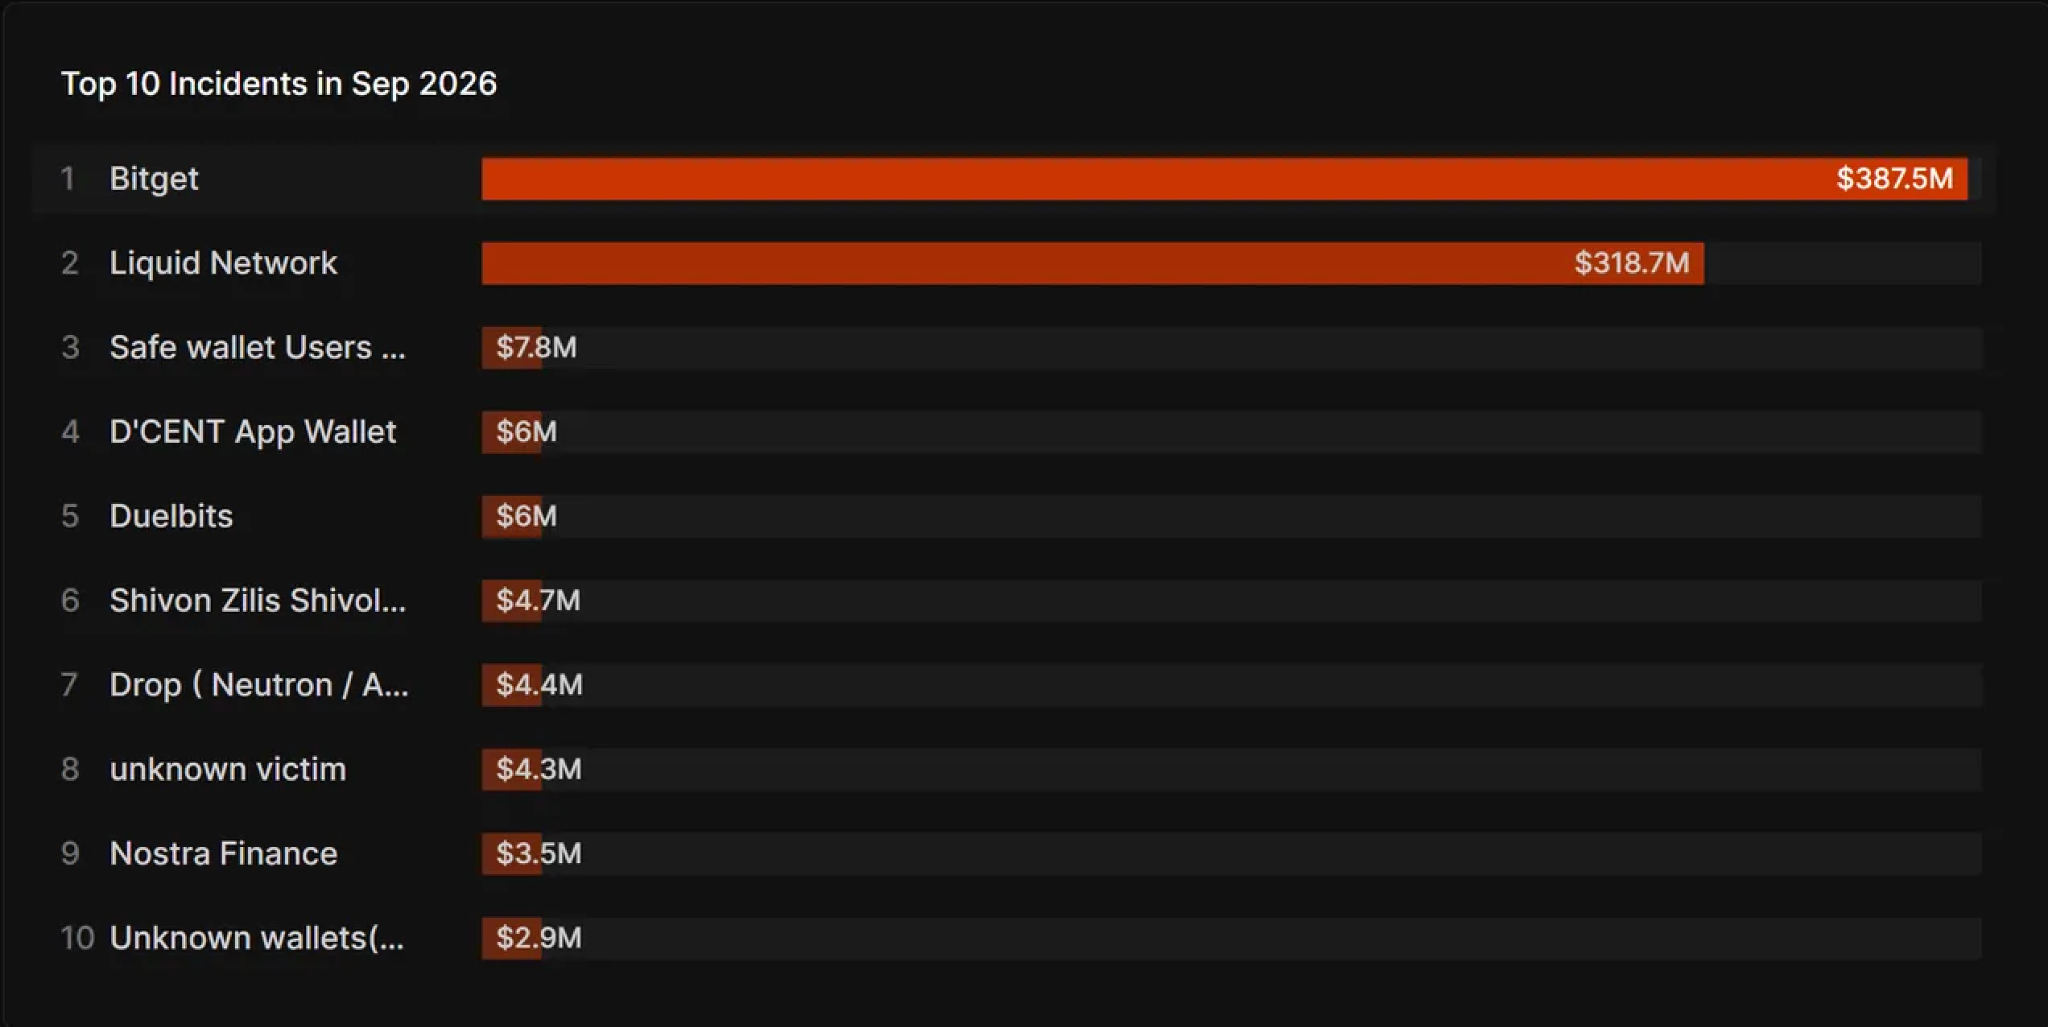
Eylül ayında yüksek profilli iki büyük olayın yanında daha küçük ancak dikkat çekici güvenlik ihlalleri de yaşandı.
CertiK verilerine göre Safe Wallet kullanıcılarıyla bağlantılı rsETH olayı yaklaşık 7,8 milyon dolarlık, D’CENT App Wallet yaklaşık 6 milyon dolarlık, Duelbits ise yaklaşık 6 milyon dolarlık kayıpla öne çıktı.
Listenin devamında yaklaşık 4,7 milyon dolarlık Shivon Zilis Shivolink (SLINK) olayı, 4,4 milyon dolarlık Drop saldırısı, 4,3 milyon dolarlık kayıp ve yaklaşık 3,9 milyon dolarlık NEAR Intents Omni olayı bulunuyor.
Bu olayların çeşitliliği, saldırganların tek bir hedef türüne odaklanmadığını gösteriyor. Cüzdanlar, DeFi uygulamaları, blockchain altyapıları ve token projeleri aynı anda farklı tehditlerle karşı karşıya kalıyor.
2026’da kripto güvenlik riskleri büyüyor
Eylül verileri tek başına dikkat çekici olsa da asıl tablo yılın tamamına bakıldığında ortaya çıkıyor.
CertiK’in 2026’nın ilk yarısına ilişkin Hack3D raporuna göre yılın ilk altı ayında 344 güvenlik olayında 1,31 milyar dolardan fazla kayıp yaşandı. Cüzdan güvenliği ihlalleri 444,5 milyon dolarla dönemin en maliyetli saldırı kategorisi olurken phishing saldırıları 366,3 milyon dolarlık kayıpla ikinci sırada yer aldı.
Kod açıkları ise olay sayısı bakımından ilk sıradaydı. İlk yarıda 204 olay doğrudan kod güvenlik açıklarıyla ilişkilendirildi. Bu veri, saldırganların yalnızca kullanıcı davranışlarından yararlanmadığını, protokollerin teknik altyapısını da sistematik biçimde hedeflediğini gösteriyor.
Üstelik 2026’nın ilk yarısındaki rakamları 2025 ile karşılaştırırken de dikkatli olmak gerekiyor. 2025’in ilk yarısı, tek başına yaklaşık 1,45 milyar dolarlık büyük bir saldırının etkisiyle olağan dışı yüksek bir kayıp yaşamıştı. Bu olay çıkarıldığında 2026’nın ilk yarısındaki kayıpların karşılaştırılabilir bazda yaklaşık yüzde 28 daha yüksek olduğu hesaplanıyor.
Dolayısıyla manşetlerdeki yıllık düşüş, blockchain güvenlik ortamının mutlaka iyileştiği anlamına gelmiyor.
Exploit’ler kripto güvenliğinin merkezindeki tehdit olmaya devam ediyor
Eylül ayında kayıpların yüzde 95’inden fazlasının exploit kategorisinde toplanması, teknik güvenlik açıklarının önemini yeniden ortaya koydu.
Bir exploit, bir sistemin tasarımında veya kodunda bulunan güvenlik açığının saldırgan tarafından kötüye kullanılması anlamına geliyor. Blockchain dünyasında bu açıklar akıllı sözleşmelerden köprü protokollerine, cüzdan altyapısından işlem doğrulama mekanizmalarına kadar birçok farklı katmanda bulunabiliyor.
Blockchain işlemlerinin çoğu geri döndürülemez olduğu için bu açıkların maliyeti geleneksel dijital sistemlere kıyasla daha yüksek olabilir. Bir saldırgan fonları başka bir adrese aktardığında, varlıkların geri alınması son derece zor hale gelebiliyor.
Bu nedenle güvenlik denetimleri, formal verification, gerçek zamanlı izleme, çoklu imza sistemleri ve saldırı tespit mekanizmaları kripto projeleri için giderek daha kritik hale geliyor.
Büyük saldırılar güvenlik yaklaşımını nasıl değiştirebilir?
Eylül ayında yaşanan olaylar, kripto sektörünün güvenlik anlayışında daha kapsamlı bir yaklaşım gerektiğini gösteriyor.
İlk olarak kod güvenliği, geliştirme sürecinin son aşamasında yapılan tek seferlik bir denetim olarak görülmemeli. Protokoller güncellendikçe yeni saldırı yüzeyleri ortaya çıkabiliyor.
İkinci olarak, anahtar güvenliği ve operasyonel kontroller önemini koruyor. CertiK’in 2026 ilk yarısı verilerinde cüzdan güvenliği ihlallerinin en yüksek kayıp yaratan saldırı kategorisi olması bunun göstergelerinden biri.
Üçüncü olarak ise saldırıların gerçekleşmesinden sonra verilen tepki kritik hale geliyor. Çalınan fonların hareketlerinin blockchain üzerinde takip edilebilmesi, bazı durumlarda varlıkların dondurulması veya geri alınması için fırsat yaratabiliyor. Ancak bu mekanizmalar saldırının gerçekleşmesinden sonra devreye girdiği için asıl hedefin önleyici güvenlik olması gerekiyor.
Kripto sektöründe güvenlik neden daha önemli hale geliyor?
Kripto ekosistemi büyüdükçe saldırganların hedefleyebileceği ekonomik değer de artıyor. DeFi protokollerinde kilitli varlıkların, stablecoin kullanımının, blockchain altyapısının ve kurumsal dijital varlık işlemlerinin genişlemesi, güvenlik açıklarının potansiyel maliyetini de yükseltiyor.
Bunun yanında blockchain sistemlerinin birbirine daha fazla bağlanması yeni riskler yaratıyor. Köprüler, birlikte çalışabilirlik protokolleri, oracle sistemleri ve zincirler arası uygulamalar farklı altyapıların aynı işlem akışında buluşmasına neden oluyor.
Bir sistemin güvenliği artık yalnızca kendi koduna bağlı değil. Bağlandığı diğer protokollerin ve altyapıların güvenliği de toplam risk profilini etkileyebiliyor.
Bu nedenle 2026’da görülen yüksek tutarlı saldırılar, sektörün yalnızca “daha güvenli kod” geliştirmesi değil, uçtan uca güvenlik mimarisi oluşturması gerektiğine işaret ediyor.
Sonuç: Eylül, kripto güvenliğinde kritik bir uyarı oldu
Eylül 2026, kripto saldırıları açısından yılın en ağır aylarından biri olarak kayıtlara geçti. CertiK’in güncel verileri, ay boyunca toplam kaybın 772,4 milyon dolara ulaştığını gösteriyor. Kayıpların yüzde 95,7’sinin exploit kaynaklı olması ise saldırıların merkezinde teknik güvenlik açıklarının bulunduğunu ortaya koyuyor.
Yaklaşık 387,5 milyon dolarlık en büyük olay ve 318,7 milyon dolarlık Liquid Network saldırısı, tek bir güvenlik açığının veya altyapı probleminin ne kadar büyük finansal sonuçlar yaratabileceğini gösterdi.
Üçüncü çeyrekte toplam kayıpların 1,27 milyar dolara ulaşması da tablonun yalnızca tek bir aya özgü olmadığını ortaya koyuyor. Q3 kayıpları, Q2’ye göre yüzde 54,4 artmış durumda.
Bu nedenle eylül verileri kripto sektörüne yalnızca geçmişte yaşanan saldırıların maliyetini göstermiyor. Aynı zamanda akıllı sözleşme güvenliği, cüzdan koruması, anahtar yönetimi, protokol tasarımı ve gerçek zamanlı tehdit izleme gibi alanların neden ekosistemin temel unsurları haline geldiğini de ortaya koyuyor.
Kripto piyasasının büyümesiyle birlikte saldırganların hedeflediği ekonomik değer de artıyor. Önümüzdeki dönemde sektörün karşı karşıya olduğu temel soru ise yalnızca yeni ürünlerin ne kadar hızlı geliştirileceği değil, bu ürünlerin ne kadar güvenli şekilde ölçeklenebileceği olacak.
Sorumluluk Reddi
* Yasal Uyarı 1: Bu içerik, yatırım tavsiyesi niteliğinde değildir. Dijital varlık alım-satımını teşvik etmeyi amaçlamaz, yalnızca bilgilendirme amaçlıdır. Kripto varlıklar yüksek risk içerir ve ciddi fiyat dalgalanmalarına maruz kalabilir. Yatırım kararı vermeden önce kendi finansal durumunuzu değerlendirmeli ve kararınızı bağımsız olarak vermelisiniz.
* Yasal Uyarı 2: Makalede yer alan veriler ve grafikler yalnızca genel bilgilendirme amacıyla sunulmuştur. Tüm içerikler özenle hazırlanmış olsa da, olası hata veya eksikliklerden dolayı sorumluluk kabul edilmez. Gate TR Akademi ekibi bu içeriği farklı dillere çevirebilir. Hiçbir çeviri makale, kopyalanamaz, çoğaltılamaz veya izinsiz dağıtılamaz.
Paylaş
İçindekiler
Eylül kripto saldırıları neden bu kadar büyüdü?
Liquid Network saldırısı: Teknik bir açık milyonlarca dolara mal oldu
Eylülün en büyük kaybı: Yüz milyonlarca dolarlık saldırı
Safe Wallet, D’CENT ve Duelbits de hedef oldu
2026’da kripto güvenlik riskleri büyüyor
Exploit’ler kripto güvenliğinin merkezindeki tehdit olmaya devam ediyor
Büyük saldırılar güvenlik yaklaşımını nasıl değiştirebilir?
Kripto sektöründe güvenlik neden daha önemli hale geliyor?
Sonuç: Eylül, kripto güvenliğinde kritik bir uyarı oldu


Sign Up
İlgili Makaleler
Yeni Başlayan
HyperGPT (HGPT) Nedir?
Bu makale, HyperGPT (HGPT) projesinin altyapısı, ürünleri ve ekosistemi ile ilgili derinlemesine bir bakış sunarken, HyperGPT’nin hangi sorunlara çözüm sunduğuna odaklanıyor.
16.05.2025 18:10:16
Yeni Başlayan
Vita Inu (VINU) Nedir? VINU Hakkında Bilmeniz Gereken Her Şey
Vita Inu (VINU), sıfır işlem ücreti ve yüksek hız sunan topluluk odaklı bir meme coin’dir. VINU hakkında detaylı bilgi ve kullanım alanlarını keşfedin.
18.11.2025 08:27:24
Yeni Başlayan
Pangolin (PNG) Nedir?
Merkeziyetsiz finansın (DeFi) hızla büyüyen oyuncularından Pangolin, sunduğu farklı hizmetlerle öne çıkan önemli bir platformdur. Bu makale, Avalanche Ağı üzerinde çalışan merkeziyetsiz borsa (DEX) Pangolin’in özelliklerini ele alıyor.
18.11.2025 06:53:44